
Grant y Revoke en SQL: El Verdadero Poder Detrás de los Permisos de Usuario
En esta página
Las bases de datos no solo almacenan datos—los protegen. En SQL, construir tablas y escribir consultas es solo parte del trabajo. También necesitas controlar quién puede acceder o modificar lo que hay dentro. Ahí es donde entran en juego Grant y Revoke. Estos comandos actúan como guardianes, gestionando quién puede leer, actualizar, insertar o eliminar datos.
Para desarrolladores, administradores o cualquier persona que gestione sistemas, comprender Grant y Revoke en SQL es clave para mantener las cosas seguras y eficientes. Este artículo lo desglosa de manera sencilla—cómo funcionan los permisos, por qué son importantes y cómo estos comandos te ayudan a gestionar el acceso con claridad y control.
¿Qué Son los Comandos Grant y Revoke en SQL?
En SQL, el acceso a los datos no es algo que quieras dejar al azar. Cada base de datos tiene reglas sobre quién puede hacer qué—y esas reglas se imponen a través de permisos. Si alguien quiere leer una tabla, insertar un registro o modificar una vista, necesita permiso explícito. Ahí es donde entran los comandos GRANT y REVOKE. Estos dos comandos son las herramientas que los administradores de bases de datos usan para controlar el acceso, establecer límites y mantener el orden.
GRANT se utiliza para otorgar derechos específicos a un usuario o rol. Piénsalo como decir, “Sí, se te permite hacer esto.” Por ejemplo:
GRANT SELECT, INSERT ON employees TO john_doe;
Esto le da a john_doe la capacidad de ver y agregar datos a la tabla de empleados. Si más tarde cambias de opinión, REVOKE retira esos derechos:
REVOKE INSERT ON employees FROM john_doe;
Ahora, john_doe aún puede leer pero no puede insertar nuevos registros.
La belleza de estos comandos reside en su simplicidad y precisión. Puedes otorgar acceso a varios niveles—tablas enteras, columnas particulares, esquemas completos, o incluso procedimientos almacenados. Pero con esa precisión viene una responsabilidad. Otorgar demasiados permisos puede ser peligroso, y otorgar pocos puede crear problemas de flujo de trabajo. Equilibrar el acceso es clave para gestionar eficazmente los permisos de usuario de la base de datos—y eso es exactamente lo que GRANT y REVOKE te ayudan a hacer.
¿Por Qué Importa la Gestión de Permisos en SQL?
Imagina una tienda en línea donde tu base de datos contiene todo, desde productos hasta pagos de clientes. Si cada desarrollador o aplicación tiene igual acceso, estás preparando el escenario para el desastre. La gestión de permisos no se trata solo de evitar errores—se trata de crear un entorno seguro y estructurado.
Comprender Grant y Revoke en SQL apoya el principio del menor privilegio. Los usuarios solo obtienen acceso a lo que realmente necesitan, reduciendo el riesgo de ediciones no autorizadas, eliminaciones o fugas de datos. Es como dar a un desarrollador acceso a datos de inventario—pero no a los registros de pagos.
El acceso basado en roles es otra fortaleza. En lugar de gestionar usuarios individuales, asignas roles como “report_viewer” para acceso de solo lectura o “data_entry” para actualizar registros. Facilita tanto la incorporación como la auditoría.
Hablando de auditorías, los permisos definidos hacen más fácil rastrear las acciones de los usuarios. Si algo sale mal, sabes dónde buscar.
Por último, gestionar los permisos de usuario de la base de datos desempeña un papel vital en el cumplimiento normativo. Industrias como la salud y las finanzas exigen transparencia en el control de acceso, y el sistema de permisos de SQL ayuda a cumplir con esos estándares de manera efectiva.
¿Cómo Apoyan Grant y Revoke un Mejor Diseño de Bases de Datos?
Usar los comandos GRANT y REVOKE eficazmente hace más que solo controlar el acceso—fortalece el diseño de tu base de datos. ¿Por qué? Porque te obliga a considerar los derechos de acceso durante la etapa de planificación, no después del hecho.
Considera una base de datos de un hospital. Definirías roles como médicos, enfermeras y recepcionistas—cada uno necesitando diferentes niveles de acceso. Los médicos podrían leer registros médicos, mientras que las recepcionistas solo verían nombres y horarios de citas. Asignar estos permisos explícitamente usando GRANT hace que tu esquema sea autoexplicativo y consciente de los roles.
Algunos sistemas, como PostgreSQL, admiten permisos en cascada usando WITH GRANT OPTION. Por ejemplo:
GRANT SELECT ON lab_results TO dr_smith WITH GRANT OPTION;
Ahora, dr_smith puede compartir ese acceso. Es útil pero arriesgado—los permisos pueden extenderse involuntariamente si no se monitorean.
REVOKE puede eliminar tanto el acceso directo como el heredado. Esto te da la flexibilidad de adaptar excepciones sin desmantelar roles por completo.
Finalmente, el control granular mejora la arquitectura del sistema. Los servicios frontend y backend pueden conectarse a través de usuarios separados con permisos distintos, reduciendo el riesgo si un componente se ve comprometido.
En esencia, comprender Grant y Revoke en SQL significa diseñar tus sistemas con claridad, seguridad e intención desde el primer día.
Escenarios del Mundo Real y Trampas Comunes
Vamos a aterrizar esto en la realidad. Supongamos que estás trabajando en un sistema de gestión de contenido para un sitio web de noticias. Podrías crear diferentes usuarios como editores, colaboradores y espectadores. Los editores pueden publicar y actualizar artículos, los colaboradores pueden enviar borradores y los espectadores solo pueden leer. Este es un ejemplo de libro de texto de gestión de permisos de usuario de base de datos a través de GRANT.
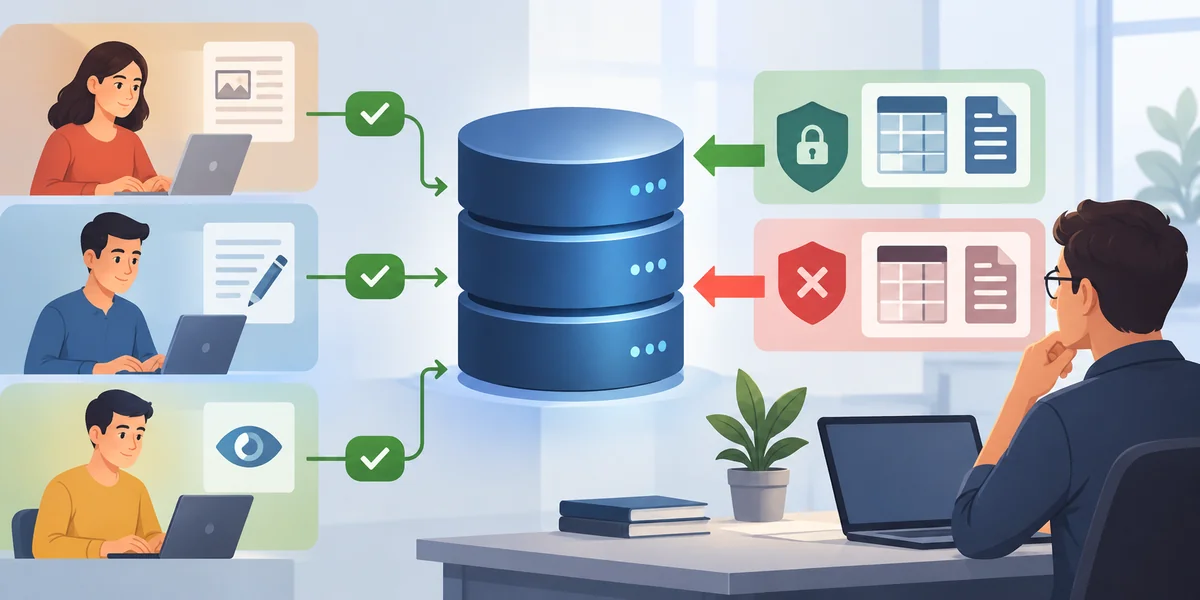
Podrías ejecutar:
GRANT INSERT, UPDATE ON articles TO contributor;
GRANT SELECT, UPDATE, DELETE ON articles TO editor;
Sin embargo, las situaciones de la vida real a menudo introducen complejidad. Tal vez alguien sea promovido y olvides revocar sus antiguos permisos. O accidentalmente otorgas acceso de escritura a una tabla sensible como user_credentials. Por eso las revisiones de permisos son importantes. Las auditorías periódicas ayudan a detectar errores antes de que se conviertan en incidentes de seguridad.
Otra trampa común es otorgar permisos directamente a individuos en lugar de roles. Esto lleva a lo que se llama "dispersión de permisos"—una situación donde tienes docenas de usuarios con derechos de acceso superpuestos y poco claros. Cuando alguien deja la empresa, terminas buscando cada permiso individual que tenían, lo cual es propenso a errores.
Siempre procura definir primero los roles, otorgar permisos a esos roles y asignar usuarios a roles. Si alguien cambia de trabajo, simplemente cambias su rol. Más limpio, más seguro y más fácil de gestionar.
Ten cuidado con los permisos heredados y las concesiones en cascada—pueden extender el acceso de manera no intencionada. Siempre prueba los cambios de permisos en un entorno de pruebas primero. Un simple error en un comando REVOKE podría ya sea exponer datos sensibles o restringir el acceso crítico sin advertencia.
Conclusión
Obtener un control firme sobre quién puede hacer qué en tu base de datos es clave tanto para la seguridad como para la eficiencia. Al comprender Grant y Revoke en SQL, puedes definir reglas de acceso claras y evitar problemas de permisos desordenados en el futuro. Estos comandos no solo se tratan de bloquear a las personas—se trata de dar el acceso correcto a los usuarios correctos en el momento correcto. Con un uso cuidadoso, ayudan a garantizar que tu sistema funcione sin problemas, con seguridad y con responsabilidad integrada.
Artículos relacionados

IA en el Blogging: Ventajas y Desventajas que Debes Conocer
3 Historias Inspiradoras de Líderes en IA
Comandos TCL en SQL: Asegurando Transacciones Confiables e Integridad de Datos
Las Reglas Ocultas: Entendiendo las Restricciones de Integridad en SQL
Optimiza tus Productos con IA: 5 Factores Clave para el Éxito Empresarial
Por Qué la IA Está Redefiniendo la Competencia Empresarial para Siempre
¿Qué es una Función Heurística en IA y Por Qué es Importante en la Búsqueda?
Cómo la IA está transformando las estrategias y procesos de marketing en 2025
Creando Tuberías Automatizadas de Limpieza de Datos Usando Python y Pandas
Mejora tus Habilidades en Python: Las 7 Mejores Plataformas de Práctica en Línea
Obtén los Datos Correctos Rápidamente: Las 7 Mejores Fórmulas de BÚSQUEDA en Excel
Capacidades de Imagen y Video de ChatGPT-4 Vision Explicadas en Profundidad
Últimos artículos

Evalúa campos extraídos por IA con precisión y recall de coincidencia exacta

Comprueba las rutas propuestas por IA antes de escribir con Python

Evita actualizaciones de IA obsoletas con un control de versión en SQLite

Comprueba las dependencias de tareas de IA antes de programarlas con Python

Revisa los cambios JSON de la IA con una lista de campos permitidos

Combina resultados RAG con fusión de rangos recíprocos

Comprueba las horas de calendario de IA antes de crear eventos

Comprueba citas textuales de IA con fuentes locales y Python

Comprueba las cifras de resúmenes de IA con una tabla de referencia

Elige umbrales de revisión de IA con cobertura y tasas de error

Comprueba los marcadores de traducciones de IA con Python
