
Comando Grant en SQL: Cómo Asignar Permisos de Usuario Precisos de Forma Segura
En esta página
Imagina una base de datos como un edificio seguro donde cada habitación tiene una puerta cerrada con llave. No todos deberían tener acceso a cada habitación, y ahí es donde entra en juego el comando GRANT de SQL: es el maestro de llaves de tu sistema. En SQL, gestionar el acceso para leer, escribir o modificar datos es tan crucial como almacenarlos.
El comando GRANT permite a los administradores de bases de datos asignar permisos específicos a los usuarios, restringiendo sus acciones a lo necesario. Esto minimiza el riesgo y protege los datos de cambios accidentales o no autorizados. Ya sea para equipos pequeños o grandes empresas, GRANT es vital para mantener el orden, la privacidad y el control operativo.
Entendiendo el Comando GRANT en SQL
El comando GRANT en SQL es tu herramienta de referencia para decidir quién puede hacer qué dentro de una base de datos. Funciona como un panel de control para el acceso a la base de datos, permitiendo a los administradores asignar capacidades específicas a usuarios o roles. Ya sea para leer datos o ejecutar procedimientos almacenados, nada sucede sin un permiso explícito.
Aquí tienes la idea central simplificada:
GRANT tipo_de_privilegio ON objeto TO usuario;
Por ejemplo:
GRANT SELECT, INSERT ON empleados TO juan;
Esto significa que el usuario Juan ahora puede leer y agregar registros a la tabla de empleados. Es preciso y poderoso.
El comando GRANT va más allá de leer o escribir. Puedes otorgar acceso a vistas, secuencias, funciones, o incluso autorizar a alguien para gestionar usuarios o roles. Esencialmente, estás creando reglas que gobiernan las interacciones de los usuarios con tus datos.
Diferentes sistemas SQL—como MySQL, PostgreSQL, SQL Server y Oracle—pueden implementar GRANT de manera ligeramente diferente, especialmente en sintaxis o características avanzadas. Sin embargo, la intención sigue siendo consistente: acceso controlado e intencional. Usado sabiamente, el comando GRANT mantiene tus datos seguros, las operaciones limpias y las responsabilidades de los usuarios claramente definidas.
Tipos de Privilegios y el Alcance de GRANT
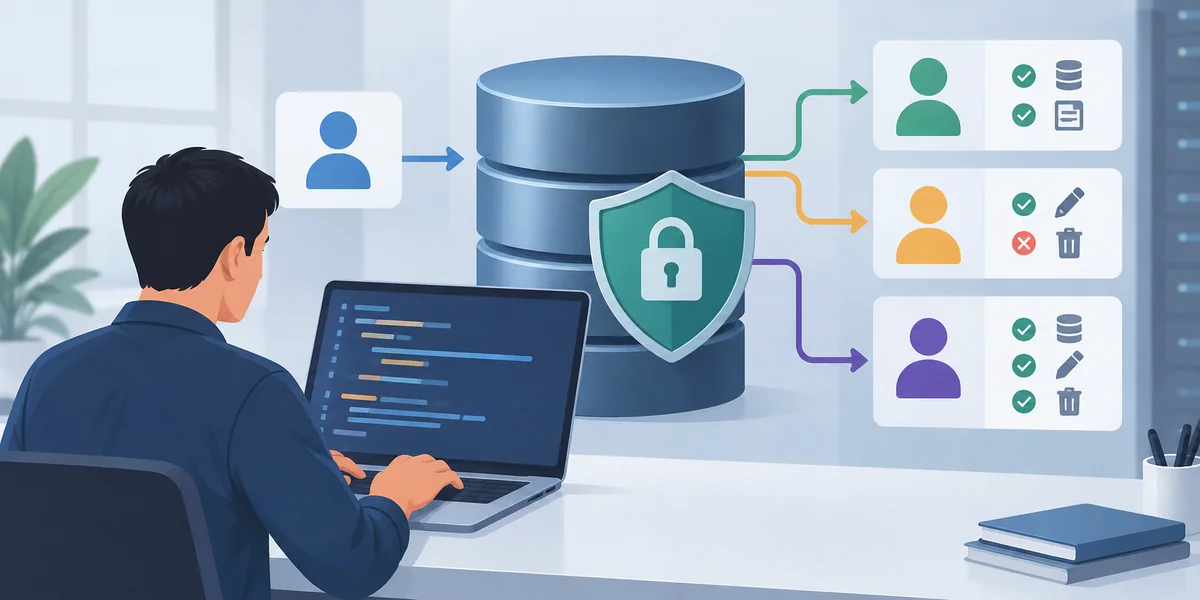
Los privilegios que puedes asignar con el comando GRANT dependen del tipo de objeto. A un nivel básico, hay dos tipos: privilegios a nivel de datos y privilegios a nivel de objeto. Entender esta distinción es clave.
Los privilegios a nivel de datos incluyen acciones como:
- SELECT: Ver datos de una tabla o vista
- INSERT: Agregar datos a una tabla
- UPDATE: Modificar registros existentes
- DELETE: Eliminar registros
Estos son los permisos más comúnmente otorgados y están típicamente asociados con operaciones CRUD (Crear, Leer, Actualizar, Eliminar).
Los privilegios a nivel de objeto son más profundos y generalmente necesarios para tareas administrativas o de desarrollo:
- EXECUTE: Ejecutar un procedimiento almacenado o función
- ALTER: Modificar la estructura de un objeto
- DROP: Eliminar objetos del esquema
- INDEX: Crear o modificar índices
- REFERENCES: Crear restricciones de clave foránea
GRANT se puede aplicar a usuarios individuales, roles o incluso al público (todos los usuarios). También se puede usar con la opción WITH GRANT OPTION, permitiendo al receptor otorgar el mismo permiso a otros. Esto cascada el control de acceso, pero debe manejarse con cuidado, como entregar una llave maestra: asegúrate de que sean confiables.
Otro punto importante es que GRANT no tiene que ser permanente. Puedes revocar permisos con la misma facilidad usando el comando REVOKE, esencialmente la función de deshacer para GRANT. Gestionar estos permisos dinámicamente es parte de construir una infraestructura de base de datos segura y adaptable.
Usos del Mundo Real del Comando GRANT
En escenarios del mundo real, usar el comando GRANT no se trata solo de funcionalidad, sino de estrategia. Quieres mantener tu base de datos segura mientras habilitas la colaboración. Así es como el comando GRANT se aplica en diferentes entornos:
En entornos de desarrollo, los desarrolladores podrían necesitar acceso temporal a tablas de prueba o experimentar con cambios de esquema. Un DBA puede otorgar privilegios limitados y revocarlos una vez que se complete la prueba, manteniendo el desarrollo ágil mientras se evitan riesgos a largo plazo.
En sistemas de producción, el acceso generalmente está muy controlado. Solo cuentas seleccionadas tienen acceso de escritura, mientras que la mayoría de los usuarios están limitados a permisos de solo lectura. Usar GRANT aquí refuerza la separación de funciones, evitando que los analistas de datos eliminen tablas accidentalmente debido a permisos excesivos.
En sistemas automatizados, los roles y permisos pueden ser otorgados programáticamente como parte de una línea de despliegue. Esto significa que los desarrolladores no tienen que ajustar manualmente los niveles de acceso cada vez que se despliega un nuevo servicio.
Mejores Prácticas para Usar el Comando GRANT
Usar el comando GRANT eficazmente requiere más que simplemente asignar acceso. Se trata de hacerlo de manera reflexiva y segura. Una estrategia inteligente es usar roles en lugar de asignar privilegios a usuarios individuales. Asigna permisos a roles y luego añade usuarios a esos roles: es más limpio y se escala mejor.
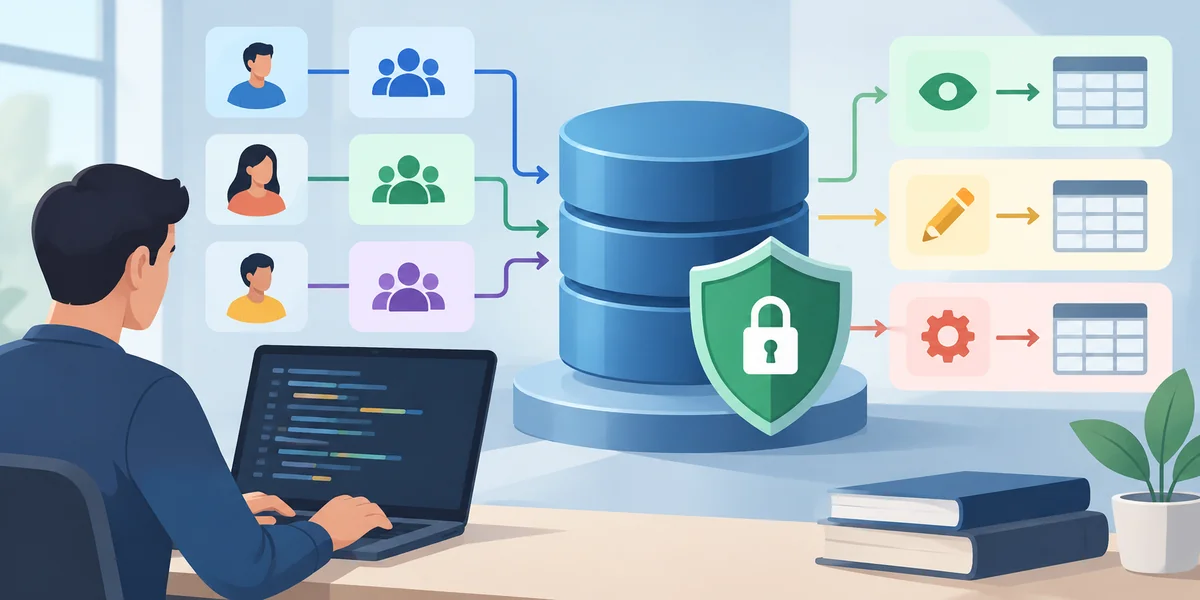
Sigue el principio de menor privilegio. Solo otorga el nivel mínimo de acceso necesario. Si un usuario solo necesita leer datos, SELECT es suficiente: no incluyas UPDATE a menos que sea necesario.
Audita los permisos regularmente. Con el tiempo, los usuarios acumulan acceso que ya no necesitan. Las revisiones periódicas pueden ayudar a detectar y corregir eso.
Ten cuidado con la opción GRANT OPTION. Permite a los usuarios pasar sus privilegios a otros. A menos que sea necesario, evita usarla para prevenir la escalada de privilegios.
Cuando se combina con REVOKE o se combina con el control de acceso basado en roles (RBAC), el comando GRANT se convierte en parte de un sistema más amplio para gestionar el acceso de manera responsable y eficiente.
Conclusión
El comando GRANT en SQL es más que una herramienta técnica: es una piedra angular de la gestión segura de bases de datos. Al asignar permisos de manera reflexiva, proteges la integridad de los datos, reduces el riesgo y apoyas la colaboración sin acceso abierto. Ya sea que trabajes en un entorno de desarrollo o administres un entorno de producción en vivo, usar GRANT sabiamente asegura que cada usuario obtenga solo el acceso que realmente necesita. Combinado con REVOKE y estrategias basadas en roles, se convierte en parte de un poderoso sistema de control. En un mundo donde la seguridad de los datos es innegociable, dominar el comando GRANT es esencial para cada profesional de bases de datos.
Artículos relacionados
Las Reglas Ocultas: Entendiendo las Restricciones de Integridad en SQL
Comandos TCL en SQL: Asegurando Transacciones Confiables e Integridad de Datos
Modificando Tablas: Cómo Añadir una Nueva Columna en SQL
Los 10 Mejores Canales de YouTube para Dominar SQL a Tu Propio Ritmo
Grant y Revoke en SQL: El Verdadero Poder Detrás de los Permisos de Usuario
Cómo la Agregación Condicional Hace que SQL Sea Más Inteligente

IA en el Blogging: Ventajas y Desventajas que Debes Conocer
Cómo la IA está transformando las estrategias y procesos de marketing en 2025
Vistas en SQL: Una Perspectiva Más Inteligente de Tus Datos
Mejora tus Habilidades en Python: Las 7 Mejores Plataformas de Práctica en Línea

Usa Alias en SQL como un Profesional: No Más Consultas Desordenadas
Desbloqueando el Valor de las Claves Alternativas en Sistemas SQL
Últimos artículos

Evalúa campos extraídos por IA con precisión y recall de coincidencia exacta

Comprueba las rutas propuestas por IA antes de escribir con Python

Evita actualizaciones de IA obsoletas con un control de versión en SQLite

Comprueba las dependencias de tareas de IA antes de programarlas con Python

Revisa los cambios JSON de la IA con una lista de campos permitidos

Combina resultados RAG con fusión de rangos recíprocos

Comprueba las horas de calendario de IA antes de crear eventos

Comprueba citas textuales de IA con fuentes locales y Python

Comprueba las cifras de resúmenes de IA con una tabla de referencia

Elige umbrales de revisión de IA con cobertura y tasas de error

Comprueba los marcadores de traducciones de IA con Python
