
¿Qué tan grave es la fuga de datos de la IA generativa y cómo puedes detenerla?
En esta página
Los modelos de inteligencia artificial generativa están transformando la forma en que creamos, analizamos y compartimos información. Sin embargo, esta conveniencia conlleva riesgos significativos. En el mundo impulsado por la IA de hoy, una de las preocupaciones más apremiantes es la fuga de datos. Información corporativa sensible, registros de clientes o documentos internos pueden ser expuestos inadvertidamente. Muchas organizaciones tienden a pasar por alto los riesgos inherentes de privacidad asociados con las tecnologías de inteligencia artificial.
Las fugas de datos pueden ocurrir incluso en interacciones aparentemente inofensivas. Por lo tanto, es crucial que tanto individuos como empresas comprendan los riesgos de privacidad de la IA generativa. Prevenir las fugas de datos de IA requiere medidas proactivas, incluyendo políticas claras, sistemas seguros y un uso prudente de la tecnología. A medida que el uso de la IA aumenta, la prevención de fugas de datos debe ser prioritaria. Vamos a profundizar en los riesgos, consecuencias y mejores prácticas para proteger los datos sensibles de IA.
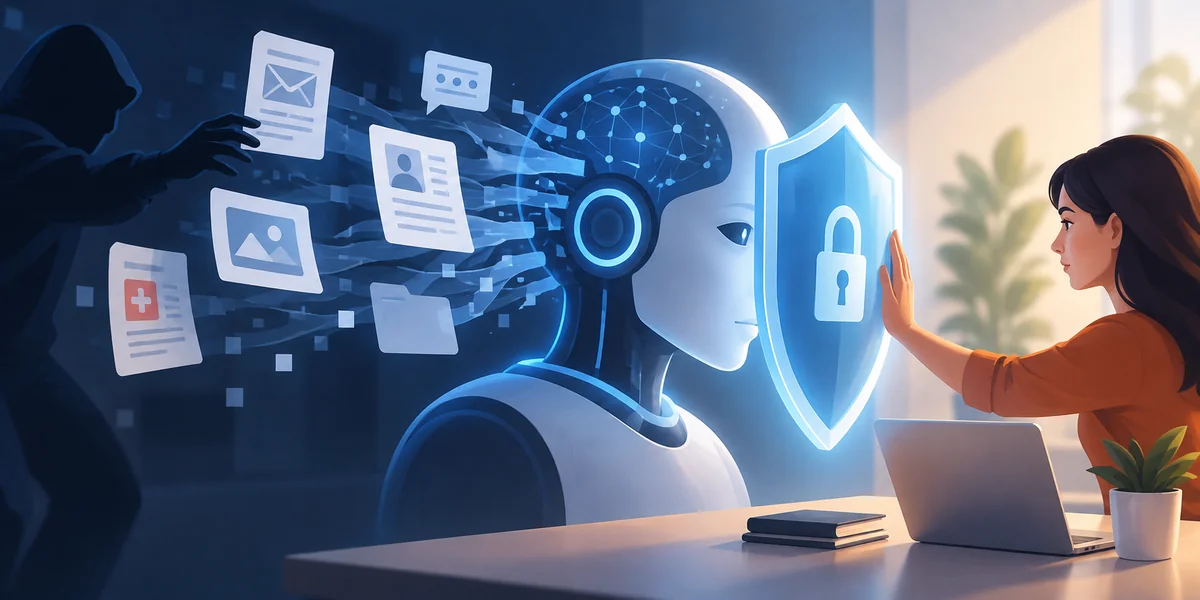
¿Cómo ocurre la fuga de datos en la IA generativa?
Los sistemas de IA generativa aprenden de extensas bases de datos que a menudo incluyen datos privados o sensibles. Esto puede incluir inadvertidamente conversaciones de consumidores, registros médicos o correos electrónicos. Cuando los modelos de IA generan respuestas, pueden resurgir trazas de estos datos. Las interacciones regulares con la IA pueden exponer a los usuarios a información confidencial sin querer, especialmente si los modelos se entrenan sin salvaguardas estrictas. Esto a menudo ocurre cuando las empresas no monitorean los datos de entrada que ingresan al modelo. Los mensajes mal construidos también pueden revelar información privada o detalles internos sensibles.
Las API de IA abiertas o soluciones en la nube aumentan el riesgo si los controles de acceso son inadecuados. Los hackers pueden explotar la IA para recuperar datos de entrenamiento almacenados. Sin políticas adecuadas, los empleados podrían divulgar accidentalmente información al interactuar con sistemas de IA en el trabajo. Cuando se combina con las capacidades de aprendizaje profundo de la IA, incluso los datos anonimizados pueden revelar identidades. Las preocupaciones de privacidad de la IA generativa a menudo provienen de conjuntos de datos no regulados y usuarios no capacitados que manejan datos sensibles.
Consecuencias de la fuga de datos de IA
Las repercusiones de la fuga de datos de IA pueden ser severas tanto para individuos como para organizaciones. Las invasiones de privacidad personal pueden conducir a fraudes, robo de identidad y daños a la reputación. Las empresas pueden enfrentar demandas, multas o una pérdida de confianza a largo plazo de clientes y partes interesadas. La propiedad intelectual filtrada puede dar a los competidores una ventaja injusta en la industria o la investigación. Las fugas no autorizadas de datos de salud pueden socavar la seguridad y confianza del paciente. Las instituciones financieras pueden perder registros de transacciones sensibles o información de cuentas de clientes ante actores malintencionados.
Los documentos confidenciales expuestos pueden conducir a violaciones de seguridad nacional dentro de las agencias gubernamentales. Los mensajes privados o imágenes filtradas pueden incluso impactar en las redes sociales. Las brechas de datos inducidas por la IA pueden resultar en millones de dólares en costos de control de daños y recuperación. Una vez que la IA libera datos, rastrearlos o erradicarlos completamente se vuelve desafiante. Reconstruir la confianza después de una brecha de datos es tanto lento como costoso. Prevenir las fugas de datos de IA debe centrarse en proteger a individuos, empresas y sistemas de datos críticos.
Fuentes comunes de fugas de IA generativa
La causa principal de las fugas de datos de IA generativa suele ser los conjuntos de datos de entrenamiento. Los desarrolladores pueden incorporar datos públicos o raspados sin la debida autorización o evaluación. Las entradas de entrenamiento pueden incluir correos electrónicos, tickets de servicio o registros de chat pasados. El almacenamiento en la nube asociado con los sistemas de IA puede exponer archivos si no están debidamente asegurados. Las API de terceros o los complementos pueden carecer de las salvaguardas de privacidad o el cifrado necesarios. A veces, los desarrolladores afinan modelos apresuradamente sin procesos adecuados de sanitización de datos.
Los programas de IA de bajo presupuesto arriesgan reutilizar datos peligrosos o duplicados al omitir auditorías. Las amenazas internas también pueden filtrar datos al alimentar información sensible en sistemas de IA. La falta de políticas claras para empleados puede conducir a la exposición accidental a través de búsquedas de IA relacionadas con el trabajo. A menudo, las tecnologías de IA públicas retienen sugerencias y las utilizan para refinar salidas futuras, creando un ciclo donde los datos enviados por el usuario reaparecen en salidas de IA posteriores. Prevenir las fugas de datos de IA requiere conciencia en cada etapa del proceso de desarrollo e implementación.
Mejores prácticas para prevenir la fuga de datos de IA
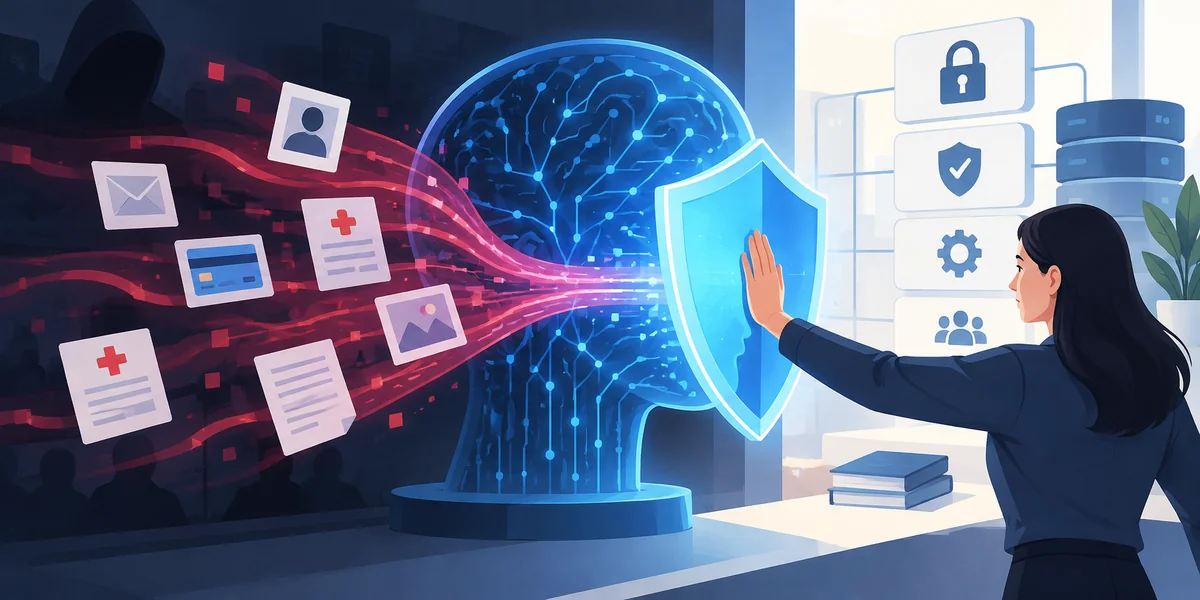
Entender qué datos alimentan tus sistemas de IA es crucial para prevenir fugas de datos de IA. Siempre revisa y sanea los conjuntos de datos de entrenamiento para eliminar cualquier información personal o sensible. Almacena modelos de IA y datos en entornos en la nube seguros con acceso protegido. Limita quién puede usar herramientas de IA, especialmente aquellas que guardan o reciclan entradas de usuario. Capacita a los empleados para evitar ingresar datos sensibles en herramientas de IA públicas. Establece políticas claras de uso de IA que definan restricciones de datos y comportamientos aceptables.
Para procesos corporativos sensibles, opta por soluciones de IA internas en lugar de públicas. Audita regularmente mensajes, salidas y registros del sistema para identificar signos tempranos de fugas. Habilita monitoreo y registro para detectar accesos no autorizados o actividad sospechosa. Durante el entrenamiento de modelos, emplea técnicas de preservación de la privacidad como la privacidad diferencial o el enmascaramiento de datos. Colabora con empresas de IA que prioricen el cumplimiento, la privacidad y la seguridad. La prevención de fugas de datos de IA debe integrarse en estrategias más amplias de ciberseguridad y gestión de riesgos.
Consideraciones legales y éticas
Hoy en día, las regulaciones de protección de datos gobiernan cómo la IA generativa accede y almacena datos personales. Leyes como el GDPR o HIPAA imponen sanciones por explotar información privada. Las empresas deben demostrar adherencia a las mejores prácticas para proteger datos médicos o de consumidores. Muchos países están elaborando regulaciones específicas de IA centradas en la transparencia y la responsabilidad. Éticamente, los modelos de IA deben respetar la equidad, la privacidad y el consentimiento en su uso de datos.
Los usuarios deben ser informados si los sistemas de IA almacenan o reutilizan sus datos. Descuidar esto afecta la confianza del consumidor y la reputación de las empresas tecnológicas. La privacidad debe integrarse en cada fase del diseño por parte de los desarrolladores de IA, no solo después del lanzamiento. El diseño de productos de IA debe incorporar consentimiento informado y divulgaciones transparentes. Si ocurre una brecha de datos, las empresas deben responder rápidamente y de manera transparente. Los equipos legales deben colaborar con ingenieros para asegurar que todas las herramientas cumplan con las regulaciones de datos actuales. En cada etapa, la responsabilidad ética debe guiar tanto a los desarrolladores de IA como a los usuarios finales.
Conclusión
La inteligencia artificial generativa, aunque ofrece inmensas capacidades, plantea desafíos significativos de privacidad. Las fugas de datos no intencionales pueden impactar a individuos, organizaciones y sectores enteros. Prevenir fugas de datos comienza con reconocer su potencial ocurrencia. Las organizaciones deben invertir en herramientas, políticas y capacitación para proteger los datos sensibles de IA. Los usuarios deben permanecer vigilantes y evitar enviar información privada a herramientas de IA. La prevención de fugas de datos de IA requiere una combinación de tecnología, conciencia y cumplimiento. Mantente informado y proactivo para minimizar los riesgos de privacidad de la IA generativa para todos los involucrados. En el mundo moderno impulsado por la IA, la mejor defensa es la prevención.
Artículos relacionados

Cómo Utilizar un Generador de Voz de Marca AI para Preservar Voces Específicas de los Canales
IA Generativa para Científicos de Datos en 2025: Más Allá de la Generación de Texto

Orquestando la IA: la Transición de Actos Solitarios a una Sinfonía Completa

Cómo Utilizar Generadores de Anuncios AI para Crear Campañas Publicitarias Personalizadas 5 Veces Más Rápido

El Centro de Llamadas con IA Ya No es un Mito, Sino una Realidad: 6 Pasos para una Implementación sin Dolor
Los 10 Principales Desafíos que Enfrentan las Empresas Durante la Adopción de IA

12 Recursos Principales para Construir un Marco de IA Ética

Cómo la IA Puede Ser tu Compañero en Recursos Humanos para el Reclutamiento y Compromiso de Empleados

Marco de Trabajo Ágil Agno para la Creación Rápida de Agentes de IA Multimodal

IA en el Blogging: Ventajas y Desventajas que Debes Conocer
El Impacto de los Datos Masivos en la Inteligencia Artificial y su Rol
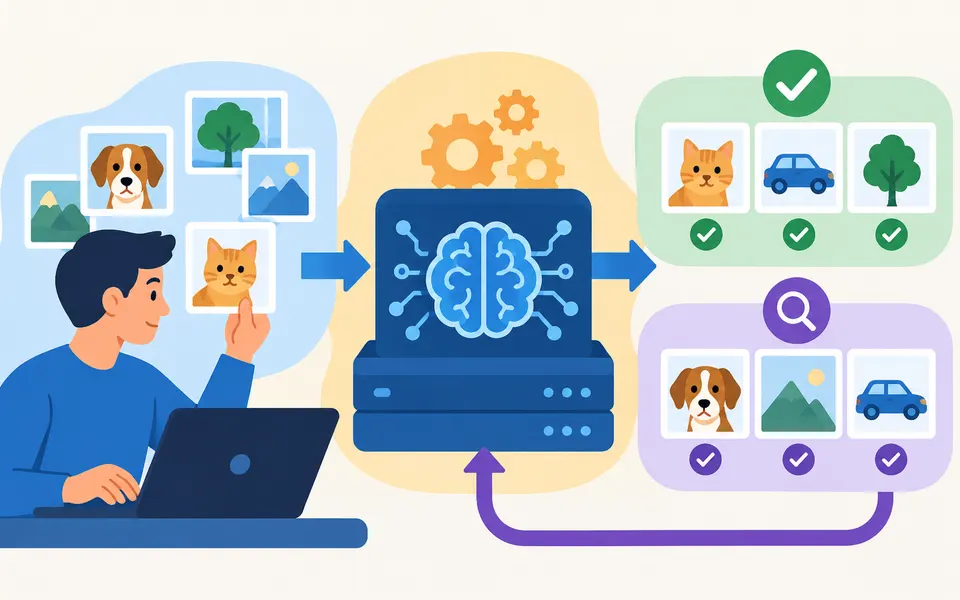
¿Cómo se Entrenan las Herramientas de IA?
Últimos artículos

Evalúa campos extraídos por IA con precisión y recall de coincidencia exacta

Comprueba las rutas propuestas por IA antes de escribir con Python

Evita actualizaciones de IA obsoletas con un control de versión en SQLite

Comprueba las dependencias de tareas de IA antes de programarlas con Python

Revisa los cambios JSON de la IA con una lista de campos permitidos

Combina resultados RAG con fusión de rangos recíprocos

Comprueba las horas de calendario de IA antes de crear eventos

Comprueba citas textuales de IA con fuentes locales y Python

Comprueba las cifras de resúmenes de IA con una tabla de referencia

Elige umbrales de revisión de IA con cobertura y tasas de error

Comprueba los marcadores de traducciones de IA con Python
